

Binance被盗,幕后黑手是它
如果把币安被盗事件放在朝鲜过去十多年的网络攻击历史中看,就会发现一个重要现象:这不是唯一一次盗窃,而是一个长期、反复出现、具有国家利益背景的网络犯罪模式。
朝鲜关联黑客组织多次把加密货币交易所、区块链项目和金融机构作为目标。它们的行动往往具有三个特点: **有组织性:**不是临时起意,而是长期渗透、情报收集、技术准备和资金转移。 **重复性:**同一网络体系或相关行动小组,在不同年份攻击不同目标。 **国家利益关联:**美国政府及多家区块链调查机构认为,部分行动所得用于帮助朝鲜规避制裁、获取外汇,并支持国家战略项目。 一、币安事件只是连续攻击中的一个案例 TRM Labs估算,攻击者从币安多个区块链网络的钱包转走约63.6亿美元,并以较高信心将行动归因于朝鲜关联的 TraderTraitor。TRM指出,这次攻击的准备工作早于资金转移,实际盗取过程集中在很短时间内。 二、朝鲜黑客过去多次盗窃的案例 下面这些案例有美国、日本或国际调查机构的公开归因记录。
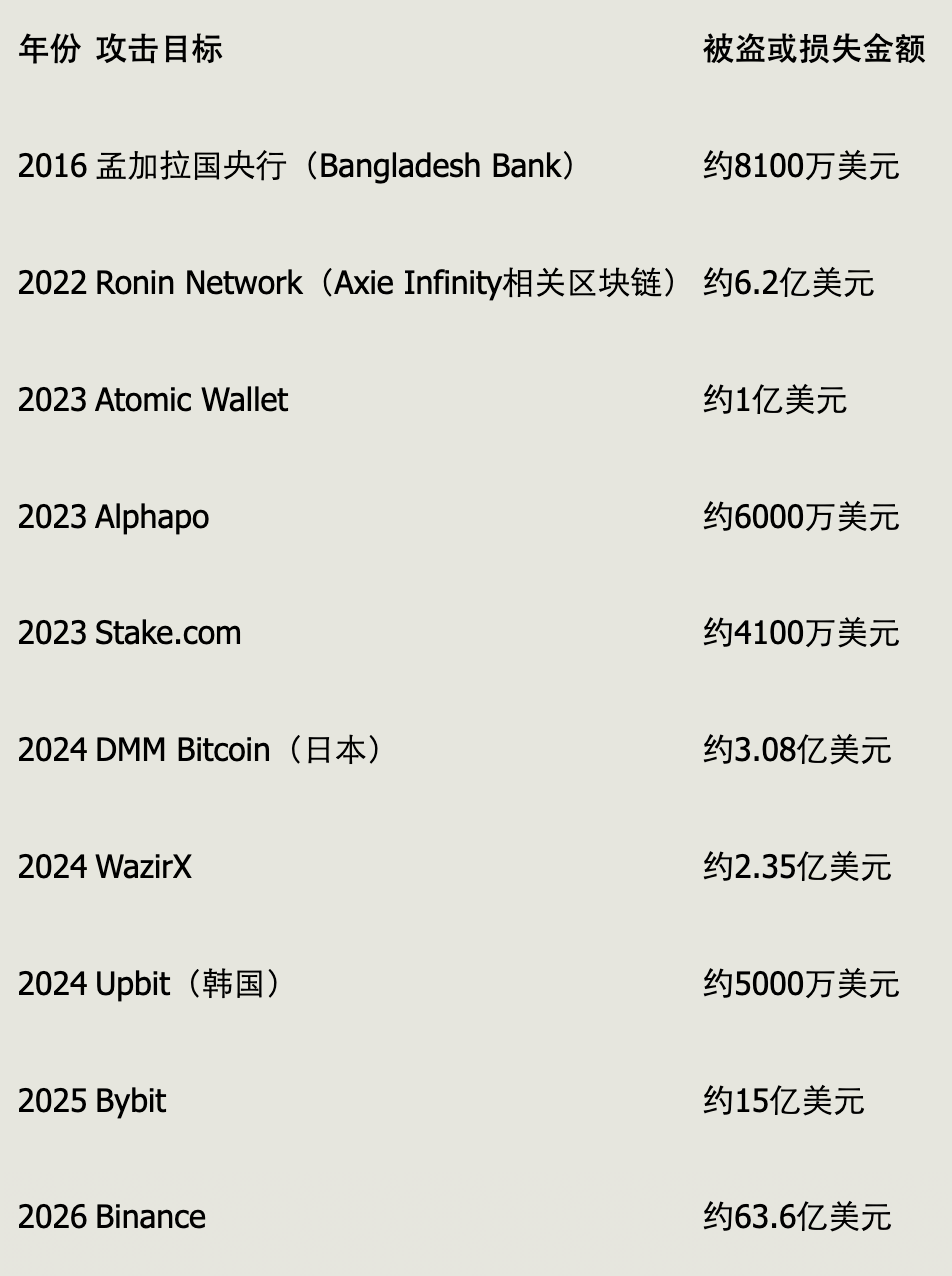
这些金额是不同机构在不同时间的估值,并非全部经过司法判决确认。尤其是部分2026年事件,仍应区分调查机构归因和官方最终认定。“信息来源于FBI官方网站” 特别值得注意:2025年1月,美国、日本和韩国发布联合声明,明确指出朝鲜关联组织持续攻击全球交易所、数字资产托管机构和个人用户。三国还列出了2024年多起归因于朝鲜的加密资产盗窃事件。 三、这不是普通黑客团伙,而是长期国家级网络行动体系 美国司法部在2018年的起诉文件中,指控朝鲜政府支持的程序员参与了多个重大网络攻击,包括: 2014年索尼影业网络攻击。 2016年孟加拉国央行资金盗窃。 美国司法部将相关人员与朝鲜政府支持的 Lazarus Group 联系起来。 2017年WannaCry勒索软件攻击。 这说明朝鲜关联网络行动的目标并非一直局限于加密货币,而是逐步覆盖: 银行和传统金融系统; 加密货币交易所; 区块链和去中心化金融项目; 国防、科技和基础设施; 企业员工和个人设备。 四、为什么他们能够反复得手? 我认为有四个关键因素: 1. 长期投入和专业分工 网络渗透、社会工程、资金转移、洗钱和情报收集可能由不同人员负责,形成专业化的攻击链条。 2. 耐心渗透,而非只靠技术漏洞 例如,攻击者可能冒充招聘人员、投资者或技术合作伙伴,接近目标企业员工,诱导其打开恶意文件或安装恶意软件。 2025年美国、日本、韩国的联合声明就特别提醒,加密货币行业正在受到伪装精密的社会工程攻击。 3. 资金跨境转移难度高 黑客可以利用多链兑换、混币服务、借贷协议和第三方中介,增加追踪和冻结难度。 4. 追责存在国际障碍 攻击者可能身处不同国家,使用虚假身份、代理网络和第三方洗钱渠道。即使资金流向被发现,也不代表能够立即逮捕相关人员或追回全部资产。 五、朝鲜到底从加密货币盗窃中获得了多少资金? 这也是最值得重视的数据。 美国、日本、韩国等参与的多边制裁监测机制(MSMT)在一份报告中估计: 2024年,朝鲜至少盗取约11.9亿美元加密货币。 2025年1月至9月,至少盗取约16.45亿美元。 这些数字只统计相关国家能够以较高把握归因于朝鲜的案件,实际金额可能更高。 2024年至2025年9月,累计至少约28亿 这些数字只统计相关国家能够以较高把握归因于朝鲜的案件,实际金额可能更高。 我的总结:币安事件的真正意义,不只是一次巨额资产损失,而是它让人看到一种长期存在的模式,国家支持的网络行动者可以反复攻击全球金融机构,将IT技术转化为资金和战略资源,这似乎是一个危险的信号。