


美国联邦政府正式封杀DeepSeek
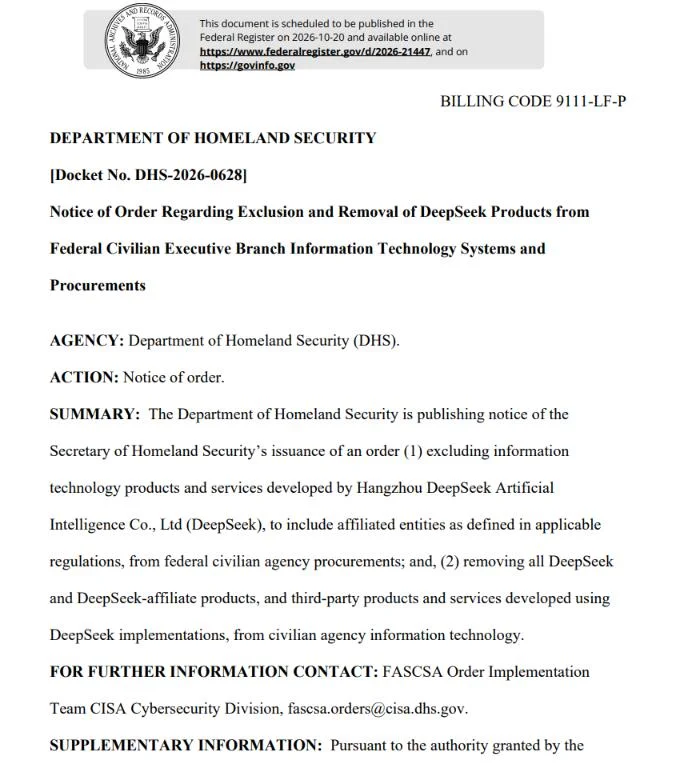
美国联邦政府对一家中国AI公司下了“清场令”。10月19日,美国国土安全部向《联邦公报》提交通知,宣布对DeepSeek及其关联企业发布“排除与移除命令”,公告于10月20日正式刊登。
命令要求联邦文职机构不得再采购DeepSeek的任何信息技术产品,已经在用的必须从系统中清除。 最引人注目的是,打击范围并未止步于DeepSeek自家的应用和接口。凡是“使用DeepSeek实现方式开发”的第三方产品和服务,同样在移除之列。 这意味着,一款贴着美国厂商标签、底层却跑着DeepSeek模型的软件,也可能被请出联邦机房。
从封手机到清机房 美国对DeepSeek的戒备,并非始于今天。2025年初,DeepSeek凭借低成本、高性能的R1模型一夜走红,随即引发华盛顿的高度警惕。 美国海军、航天局等机构先后禁止员工在公务设备上使用DeepSeek,得克萨斯、弗吉尼亚、纽约等州也陆续出台类似禁令。 同一时期,意大利、韩国、澳大利亚等国也对其应用或公务使用设置了限制。 不过,这些措施大多停留在“手机上不准装”的层面,属于各自为政的零散禁令。
此次命令的分量完全不同。它依据的是2018年通过的《联邦采购供应链安全法》,由跨部门的联邦采购安全委员会审查证据并提出建议,再由国土安全部签发,对整个联邦文职系统统一生效。 打个比方,过去是各家门卫自行决定不让某人进门,如今则是总部发了通缉令,连他代签的合同也一并作废。 与以往的设备禁令相比,这一机制直接卡住采购链条,约束力强得多,矛头也直接指向一家大模型公司。 命令的具体落地由网络安全与基础设施安全局负责,确有特殊需要的机构可以书面申请例外。在彻底移除之前,各机构还被要求加强网络流量监测和日志记录,防止数据外泄。 美方担心什么
美方给出的核心理由是数据安全。国土安全部认为,DeepSeek的模型存在“多重威胁途径”,使用它可能导致敏感数据流向中国。 其逻辑并不复杂:联邦雇员一旦把工作文件、内部邮件交给AI处理,这些内容就可能离开美国的控制范围。 此前,美国国会众议院有关委员会曾发布报告,批评DeepSeek的隐私政策允许把用户数据存储在中国境内的服务器上;也有安全公司指出,其手机应用存在数据传输加密方面的缺陷。 值得注意的是,公开文件并未列举任何具体的泄密事件。华盛顿的担忧更多源于“管辖权”本身,即数据存放在哪里、哪国法律能够调取它。 这也是“排除与移除”命令与普通技术评估的根本区别:它判断的不是一款产品好不好用,而是背后的公司处在谁的法律之下。 开源模型的边界难题
这份命令最难执行、也最耐人寻味的地方,恰恰在于“第三方产品”这几个字。 DeepSeek的模型权重是公开的,任何人都可以下载,部署在美国本土的服务器上,再做二次开发。 那么,一家美国公司在本地运行微调过的DeepSeek模型,算不算“使用DeepSeek实现方式”?命令并未给出清晰定义,各机构的合规部门很可能宁可错删,不肯漏查。 这就带来一个悖论:开源本意是让技术自由流动,可一旦被贴上国别标签,即便代码早已离开原产地,也可能被整体排除。 对美国承包商而言,接下来恐怕要做一次“模型溯源”,逐一核查产品里究竟嵌着谁家的大脑。 这项工作并不轻松。如今的AI产品层层套娃,一个政务助手可能调用多个模型,开发者自己都未必说得清底层用了什么。 对DeepSeek而言,直接的商业损失可能有限,因为美国联邦机构本就不是其主要客户。真正的影响在于示范效应,地方政府、盟友国家乃至大型企业,都可能参照这一做法收紧采购。 此前,美国已通过出口管制限制高端芯片流向中国,DeepSeek却用相对有限的算力做出了比肩顶尖水平的模型,这本身就让华盛顿颇为不安。 从封锁芯片到排除模型,中美科技竞争的战线正在向应用层延伸。过去争的是谁能造出更好的AI,如今开始争谁的AI被允许进入自己的系统。 当开源模型也要“查户口”,全球AI生态的分裂,或许比技术本身走得更快。