

OpenAI被黑:3人用Claude打进代码仓库
量子位 · 经八阕原文
啊这,OpenAI的服务器被Claude帮着黑了!
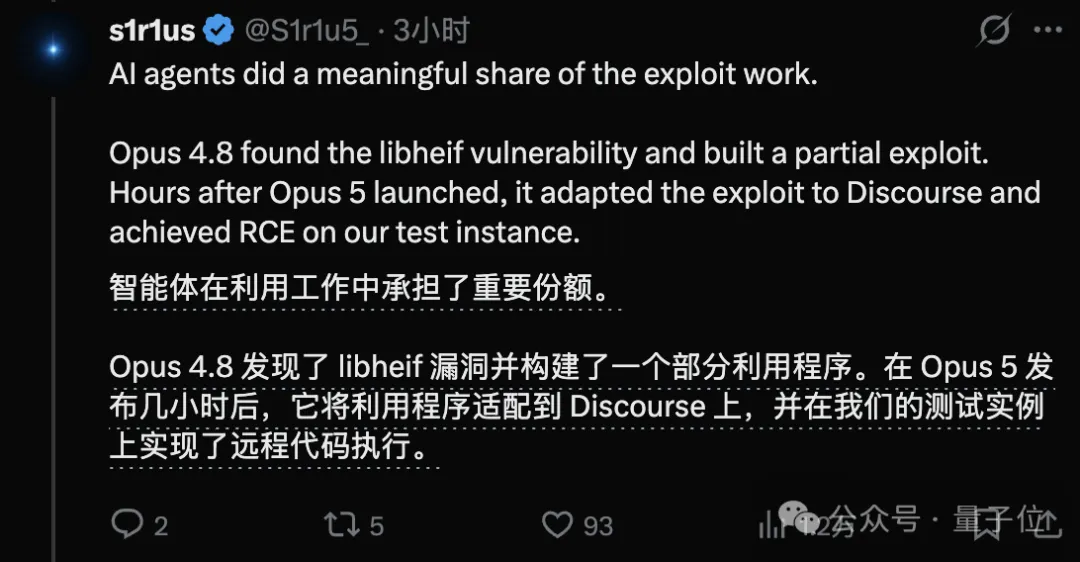
一个只有3人的安全研究小组,用不到72小时,从OpenAI社区论坛一路打进了内部代码仓库。
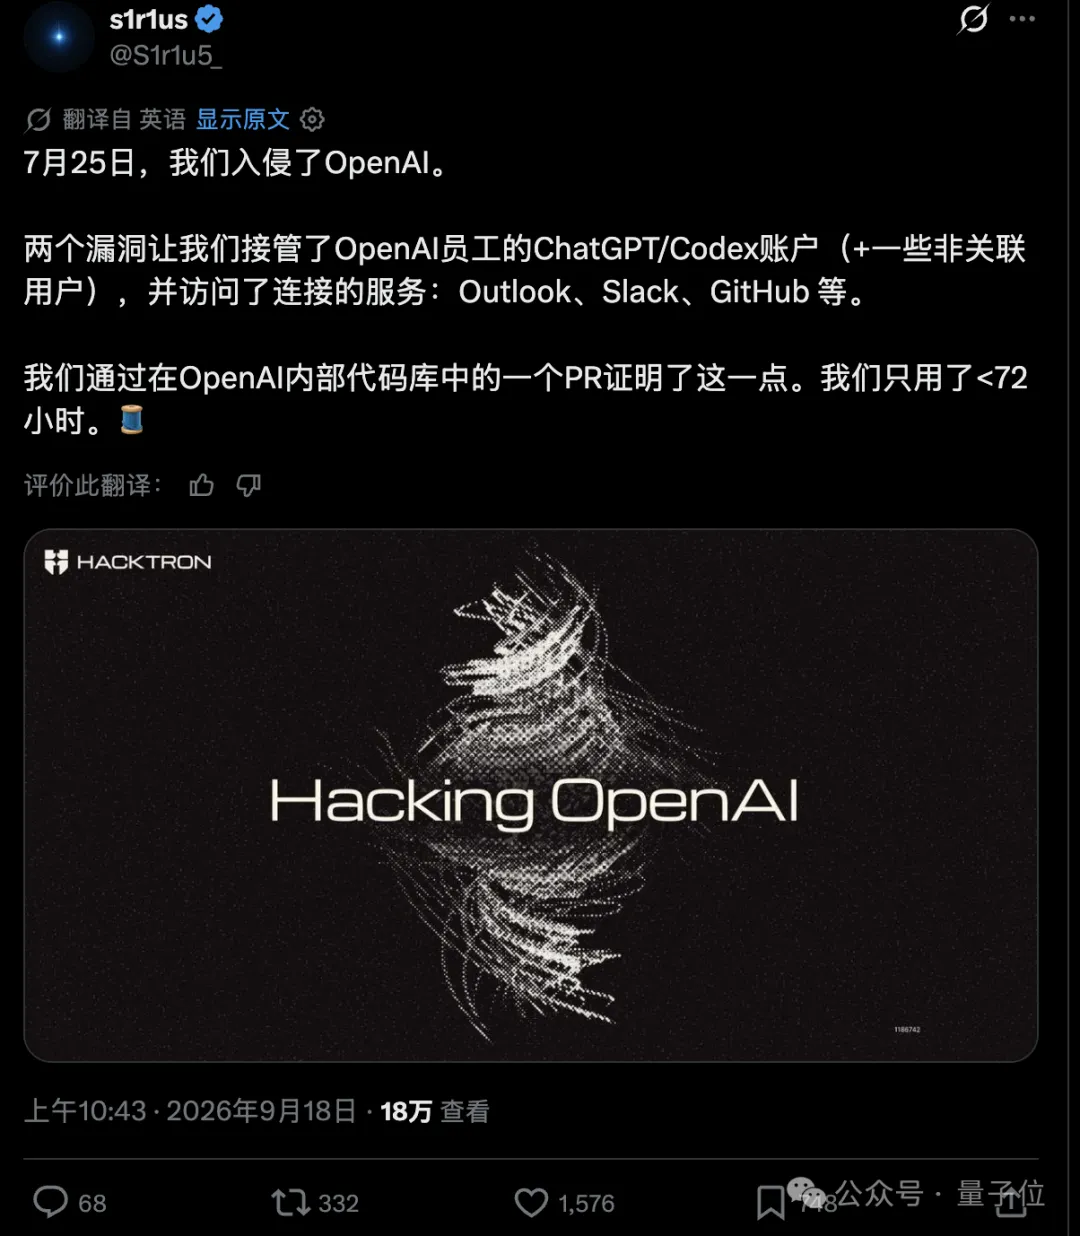
当初Astra还没发布就到处黑别人,又黑Hugging Face又黑德语Wiki的,这一波是什么天道好轮回吗。
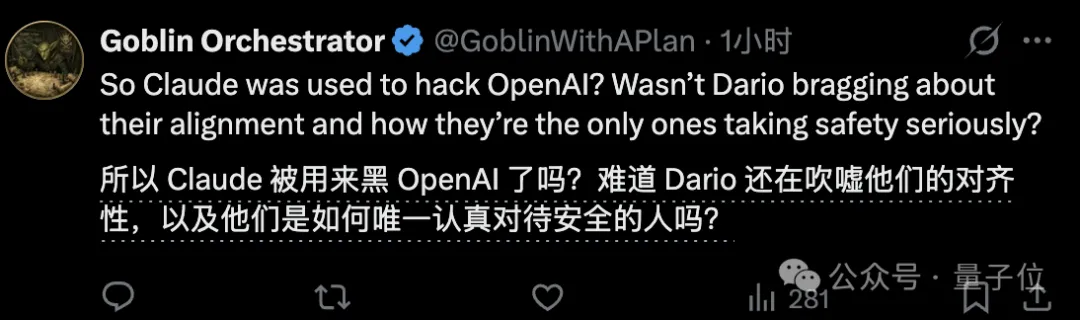
而且这也暴露出一个另问题,Claude说好的安全对齐呢?
一张图片引发的“血案”
整个攻击的起点,是OpenAI的开发者社区论坛,这个论坛基于开源软件Discourse搭建,支持用户上传图片。
实施攻击的HacktronAI团队由Harsh Jaiswal领队,成员包括Mohan Pedhapati和Rahul Maini,三人此前曾与Perplexity、Vercel等公司合作过安全研究。
7月23日,他们开始审查Discourse的图片上传流程,发现了一条特殊路径:
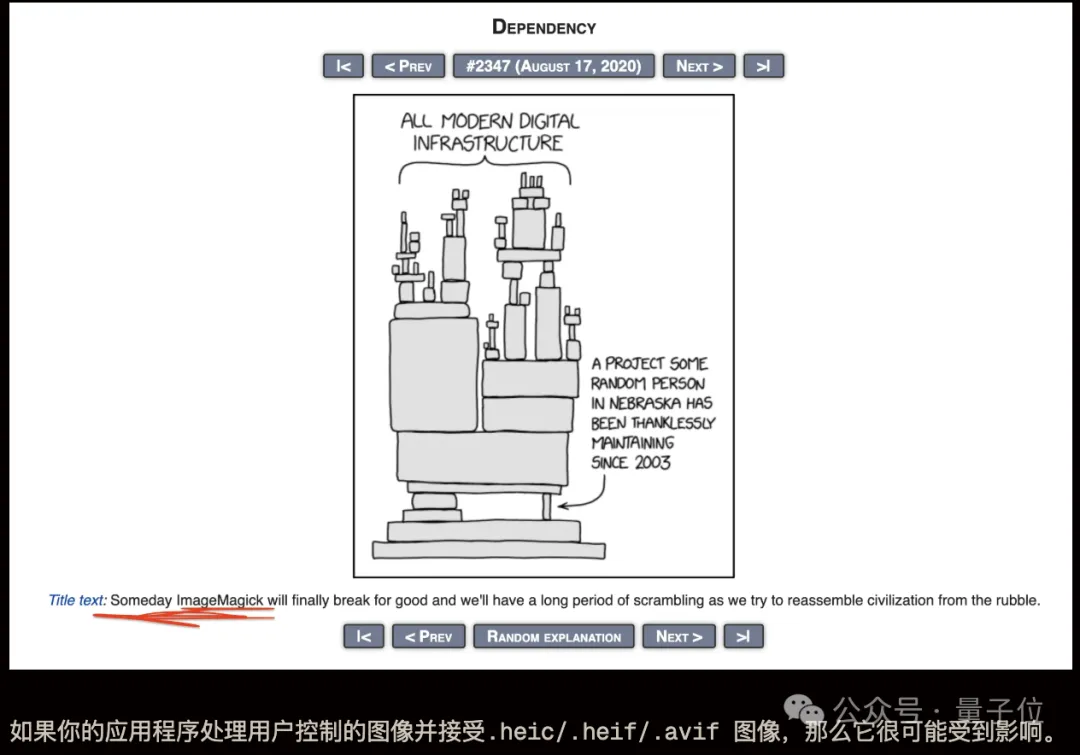
当用户上传HEIC或HEIF格式的图片时,Discourse的常规图片检测工具FastImage无法处理,会将文件转交给ImageMagick,而ImageMagick底层依赖的图片解析库叫libheif。
问题就出在这里,libheif此前有一个堆缓冲区溢出漏洞,上游代码早在一年前就做了修复,但这次修复没有被标记为安全相关,也没有分配CVE编号。
结果就是Discourse所用的Docker镜像基于Debian 12,安装的libheif版本仍然存在这个漏洞,甚至Debian 13当时也没有及时收到安全补丁。
三人利用这个漏洞构造了恶意的HEIF文件,上传到论坛后触发了ImageMagick的解析流程,最终在OpenAI的论坛服务器上实现了远程代码执行。
但这只是第一步。
真正让事态升级的是第二个漏洞:OpenAI的SSO单点登录存在一个身份验证缺陷。
来源:量子位(经八阕转载) · 查看原文