


OpenAI满世界抓漏洞,结果被中国AI反杀
事情有点魔幻。
OpenAI正在派AI满世界给软件找漏洞。
3月,他们高调发布了Codex Security——一个专门用AI帮全世界开发者挖安全缺陷的工具。
7月底,OpenAI把Codex Security CLI直接开源,npm install一行命令就能装。
它甚至给这件事起了个相当中二、又相当霸气的名字:
Patch the Planet——给地球打补丁。
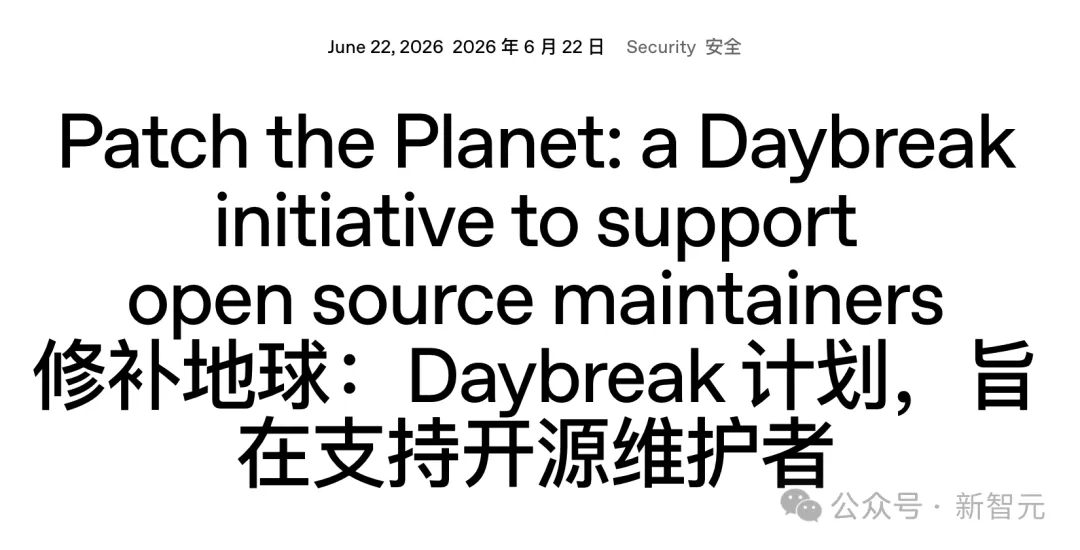
地球的补丁还没打完,自家Codex倒是先被扒出了一个洞。而且不是OpenAI自己发现的。
发现它的,是来自中国的AI安全攻防系统——360图龙锋。
OpenAI花了半年时间告诉全世界「我能帮你找漏洞」,结果回头一看,自己家门没上锁。
这个漏洞不是什么复杂的黑客术语,一句话就能说清——
Codex平时有一道安全闸门:它要在你电脑上干任何出格的事之前,会弹一个窗口问你:这步操作有风险,要不要放行?
你点「同意」它才动手,点「拒绝」它就停。
但这次发现的漏洞,把这道闸门彻底绕过去了。
这个洞到底有多狠?
图龙锋最新发现的这处漏洞,和Codex的curated Git插件同步机制有关。
这一问题并非此前8月份披露的那6个Codex高价值漏洞(巧了,也是图龙锋发现的),而是一条全新的攻击路径。
正常情况下,Codex要在你的电脑上执行越界操作,理应先问一句:「要不要允许?」
你点同意,它才动手。
这也是全球2500万Codex用户敢把一个会读文件、改代码、跑命令的AI放进电脑里的心理底线。
OpenAI自己的安全文档也是这么设计的:沙箱负责划定Codex可以做什么,高风险动作跨越边界时,由审批机制要求用户确认。
问题偏偏出在这里。
漏洞发生在Codex自己的插件启动同步链路里。
也就是说,攻击动作并不是老老实实排队、等着AI举手申请权限。
它从侧门走了。
甚至在那个熟悉的「是否允许执行」窗口出现之前,危险操作可能已经发生——
锁还挂在门上,贼已经从墙里穿过去了。
更要命的是,这不是一个意外。
Codex自己的公开代码记录里,其实早就埋着伏笔——
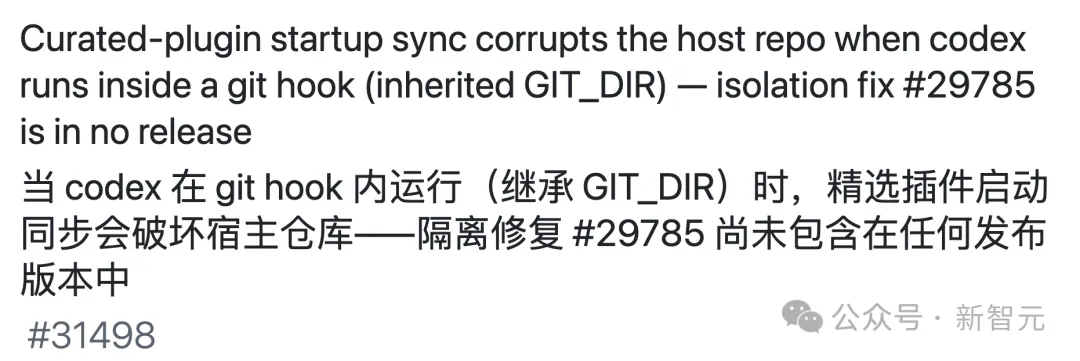
插件在启动时的那套自动同步流程,压根没被关进Codex的安全围栏里。它属于Codex自己的「开机准备工作」,不归沙箱管。
今年7月,一份Codex公开Issue显示,启动同步过程中的Git操作曾因为继承了错误的环境变量,直接作用到用户自己的代码仓库,甚至可能执行reset --hard。
也就是:它把开发者电脑上的登录凭证、服务器密钥,顺手抄进了自己的同步命令里,而开发者对此毫不知情。
报告中特别指出:即便Codex以read-only沙箱启动,这部分启动同步仍不在那个沙箱里面,因为它属于Codex自己的启动机制。
这句话非常关键。
因为它意味着,今天AI编程工具真正危险的地方,已经不只是「模型会不会乱执行命令」。
而是,模型之外,还有越来越复杂的一整套Agent基础设施。插件、Git、MCP、终端、凭据、沙箱、自动审批、后台同步……任何一层出现缝隙,都可能成为另一扇门。
那这扇门一旦被黑客推开,会发生什么?
一个漏洞的「多米诺效应」
很多人看到这里,可能还是觉得:不就是程序员电脑上的一个漏洞吗?跟我有什么关系?
关系可能比想象中大得多。
假设有一个开源支付组件,被几百上千款App调用。
某天,一个攻击者提交了一份代码。名字一点都不可怕,甚至还挺像个认真干活的程序:「优化账单查询性能。」
某个开发者把项目拉到本地,顺手用Codex打开。
他什么都没做。没有点「运行」,没有点「允许」,甚至连代码都没来得及看完。
但在打开的那一瞬间,攻击者的命令已经静默执行完毕。
本来负责最后把关的那个「允许/拒绝」按钮,此时就像电影里姗姗来迟的警察。等它出现,现场已经结束了。
再往后,真正危险的才刚开始。
因为开发者电脑里面可能放着GitHub Token、云服务器凭据、代码仓库权限、CI/CD密钥、软件签名证书,甚至生产环境入口。
攻击者拿到这些东西,就相当于拿到了开发者本人的工作证、办公室钥匙,外加公章。
他真正想要的,不是把这台电脑搞蓝屏,那太没想象力了。
他真正想要的是:成为这个程序员。然后把带毒代码混进一个未来的正式版本里。
之后,最讽刺的一幕来了。
用户不会去什么野鸡网站下载木马。用户会老老实实打开手机,看见那个无比熟悉的提示:「发现新版本,建议立即更新。」
他点下「更新」按钮。
App是官方的。证书是真的。更新渠道是真的。开发者账号也是真的。只有更新进去的东西变了。
木马在手机里安静潜伏两个月,收集银行卡号、验证码、有效期。
某个凌晨集中出手。等你在睡梦中被一连串扣款短信惊醒,钱已经转走了。
在这条链子上:
先是开发者,电脑和密钥被一锅端;
接着是整个开源社区,一个组件失守,顺着「官方更新」这条全世界都信任的通道,瞬间牵连上千款App;
最后是你。唯一做过的事,就是点了一下「更新」。
这就是软件供应链攻击真正让人细思极恐的地方:它攻击的不是你的警惕心,它攻击的是你的信任。
Codex的安全防线,正在被集体拆穿
上面说的还只是一条攻击链的推演。
而现实中,Codex在安全上暴露出的问题,不是一个点,是一条线——从今年5月到9月,几乎每个月都在被撕开新的口子。
5月,Pwn2Own Berlin 2026。 这个被称为「黑客奥运会」的全球顶级安全大赛,今年史无前例地把AI编程工具列为正式攻击目标。
Codex、Claude Code、Cursor,一个都没放过。
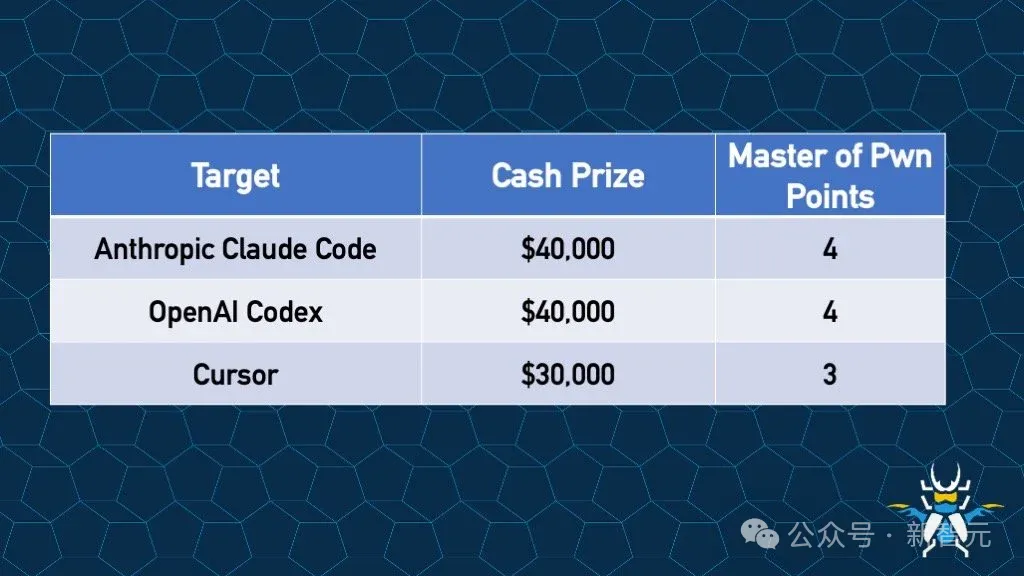
比赛第一天,安全研究员Compass Security就用一个漏洞攻破了Codex的沙箱,实现远程代码执行。
另一支团队Doyensec也找到了Codex的洞,只不过被判为「碰撞」——因为OpenAI那边已经知道这个漏洞了。
三天比赛,47个零日漏洞,129万美元奖金。AI编程工具第一次站上靶场,全军覆没。
8月,连环暴击。
先是安全研究人员报告了Codex沙箱的两个漏洞,代号Overpatch和Heapjack。
其中Heapjack更危险。开发者用Codex打开一个恶意代码仓库,仅仅是问AI一个关于代码内容的问题,就可能触发命令执行,哪怕Codex在最严格的只读沙箱里也拦不住。
紧接着,360图龙锋一次性公开披露了Codex的6个高价值安全漏洞,随后又追加了那个全新的curated git同步0day。
如果说海外研究团队是在靶场上打出了漏洞,图龙锋做的事更接近实战扫雷——持续、批量、体系化地给全球主流AI编程工具做安全体检。