


FBI扫荡得州40多处电脑农场
美国联邦调查局FBI,近日在德州展开大规模搜索,搜查40多处住宅,查扣187台笔记型电脑及相关设备,打击协助朝鲜人员冒用身分、受聘于美国企业从事远端工作的非法网络。FBI指出,这类计划不仅让朝鲜政权获取外汇,也可能使朝鲜人员接触企业内部系统及敏感资讯。
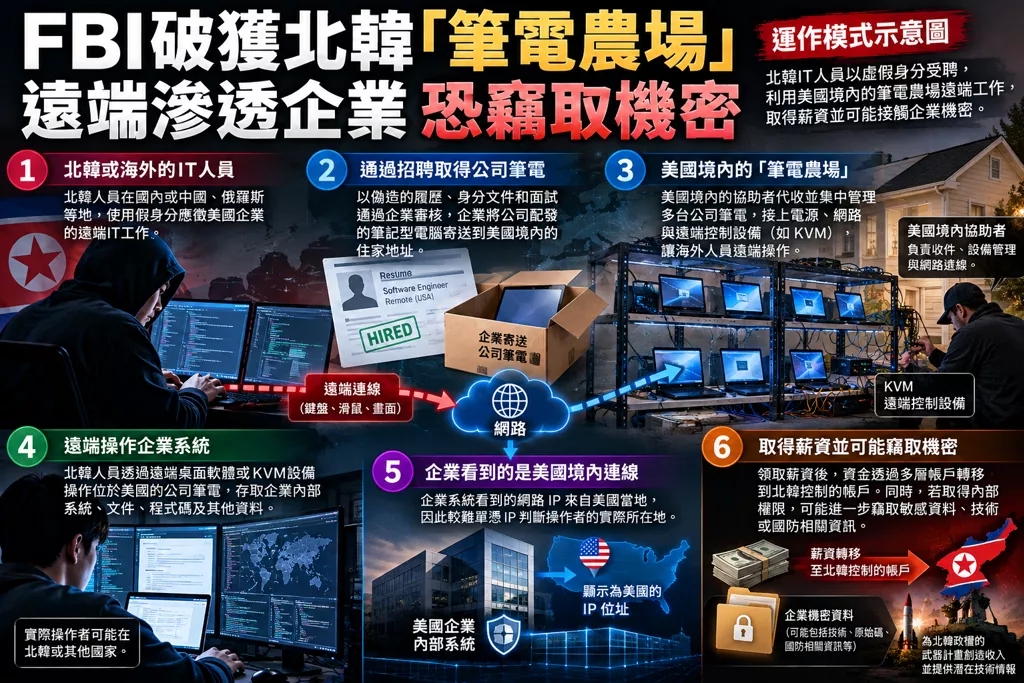
FBI表示,朝鲜利用安装在美国的笔电取得安全的IP位址,再求取远端操作的职务,可能侵入美国企业。(图/AI) 美国联邦检察官周二宣布,这项名为“孤星围捕行动”(Operation LonestarRoundup),主要针对俗称“笔电农场”(laptopfarms)的据点。这些据点由美国境内的中间人负责管理,集中存放雇主配发的笔记型电脑,让身处海外的朝鲜资讯科技(IT)人员得以远端操作,借此掩盖实际工作地点。当局表示,相关收益最终流向朝鲜控制的帐户。 锁定70多家美国企业 涉及多个关键产业 为FBI提供情报与技术分析支援的网络安全公司CrowdStrike表示,这次调查涉及一项针对70多家美国企业的网络攻击活动。该公司指出,FBI于9月下旬与其合作,捣毁多个位于美国的笔电农场;此外,俄亥俄州也有两人遭到逮捕,但CrowdStrike并未公布被捕者身分及具体指控,美国司法部公布的德州行动声明亦未提及这部分。 CrowdStrike追踪相关活动时,将其中一个网络行动组织称为“FamousChollima”。该公司指出,受影响的企业分布于航空航太、能源、金融服务、医疗保健、网络安全、国防工程及政府技术等产业,显示这类冒名求职活动可能带来超越一般雇用诈欺的资安风险。 FBI达拉斯分局负责人R·约瑟夫·罗斯罗克表示,每一台遭到查扣的笔记型电脑,都可能对应到一家曾聘用朝鲜资讯科技人员的企业。 德州此次查获的187台设备,除了笔记型电脑,也包括键盘、视讯设备及滑鼠等远端操作所需的器材。其中约100台设备是在德州北部查获。 谎报电脑失窃 利用人力仲介转移设备 CrowdStrike指出,涉案人员使用多种方式,将美国企业配发的电脑转移至非法据点。有些人谎称笔记型电脑遭窃,甚至向警方提出虚假报案,借此要求雇主将替换设备寄送至其他地址;另一些人则以临时搬家或透过人力资源公司安排工作等理由,在企业不知情的情况下转移设备。 电脑抵达笔电农场后,相关人员会安装必要的硬件与软体,让海外工作者能够远端操作设备,并对相关装置进行伪装,以增加企业资安团队辨识及追踪的难度。 这种做法使朝鲜人员即使身处海外,也能利用美国境内的网络连线与设备,营造出人在美国工作的假象。对企业而言,问题不只是薪资可能被汇往受制裁的对象,还包括外国人员可能因此取得企业内部系统的存取权限。 美国持续扫荡朝鲜假求职网络 这次行动是美国政府打击朝鲜利用虚假IT就业取得资金及敏感资讯的一系列调查之一。 2025年6月,美国司法部宣布,对分布于16州、共29处已知或疑似笔电农场展开搜索。其中一起案件中,检方指控一名海外工作者从加州一家国防承包商窃取受出口管制的技术资讯。该承包商当时正从事人工智能设备的开发。当时,一名FBI高阶官员也表示,至少有一家美国政府承包商涉及这类诈欺性招聘计划。 朝鲜相关人员甚至曾试图透过联邦政府的承包商招聘管道取得工作。根据2024年5月披露的一起案件起诉书,涉案人士曾尝试在美国移民及海关执法局(ICE)与联邦保护局(FederalProtectiveService)取得承包商职位,但未能通过指纹采集要求。另一名涉案人士虽然在美国总务管理局(GSA)取得承包商职位,却在首次介绍会议五天后遭解雇。 执法行动难以根除 朝鲜人员可能转换手法 尽管美国持续查缉笔电农场,相关行动仍未必能彻底终结朝鲜利用海外IT人员非法取得收入的计划。 CrowdStrike指出,执法行动可能主要使遭到查缉地区的相关活动暂时减缓,但未必能产生长期效果,因为涉案人员可能调整作业方式、转移据点,以规避执法机关与企业资安团队的追查。 美国司法部表示,相关调查仍在进行中。