


iPhone18把「水印」刻进传感器
大约两百年前,法国人尼埃普斯将一块涂有感光材料的白镴板放进暗箱,对准窗外。
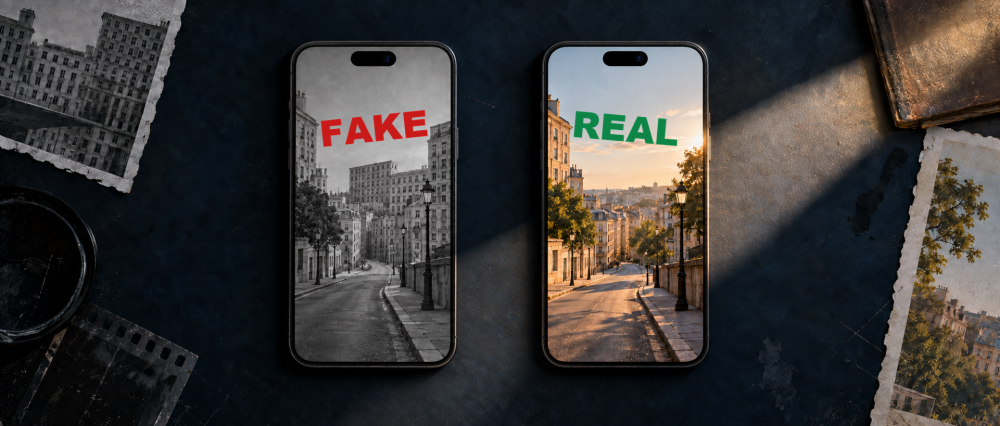
光线穿过镜头,落在这块金属板上。经过漫长的曝光,窗外的风景留下了一些模糊的明暗。这张《窗外的勒格拉景色》,通常被视为现存最早的相机照片。
此后近两百年,摄影技术经历了无数次变化。其中的核心并没有变——真实存在的东西反射或者发出光线,光穿过镜头,在感光介质上留下痕迹。
「照片」的词源,正是「光的书写/光的图」(photo-graph)。这个词本身就隐含着一层意思:画面里的那一刻,曾经真实发生过。
但也是在摄影术诞生后的两个世纪里,照片对于「真实」的映射其实早已被消解。
如果你看过电影《寂静的朋友》,里面那种人工修饰底片的技术,在 19 世纪末期就已流行开来。数码时代来了,Photoshop 的事情则更无需篇幅赘述;而到了生成式 AI 浪潮骤起的今天,一张「看起来真实」照片与现实之间那种理所当然的联系,早已荡然无存。
我们怎么证明,一张照片真的来自现实世界?
作为世界上最多人使用的拍照设备的生产商,苹果给出了自己的答案——Apple Reference Image (苹果参考图像)。
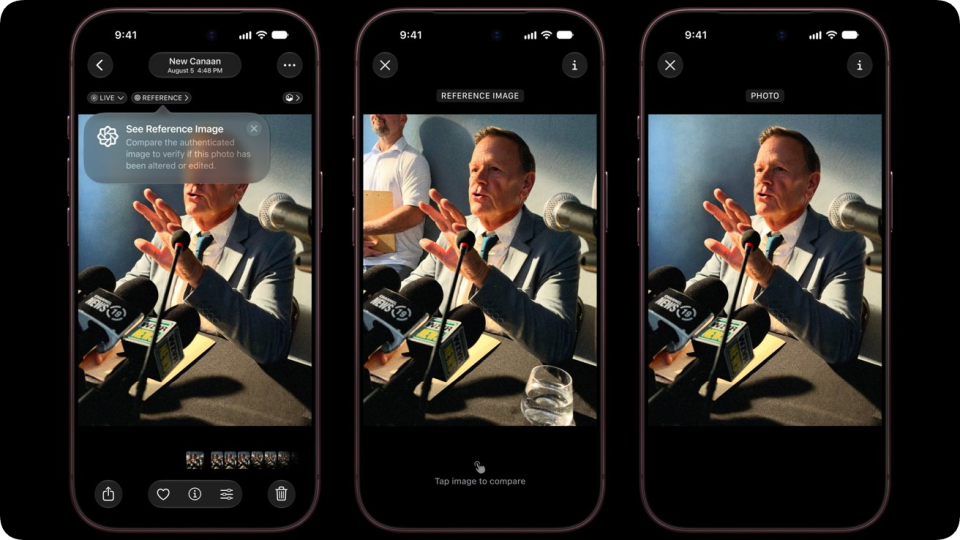
图|Apple
把「水印」刻进传感器
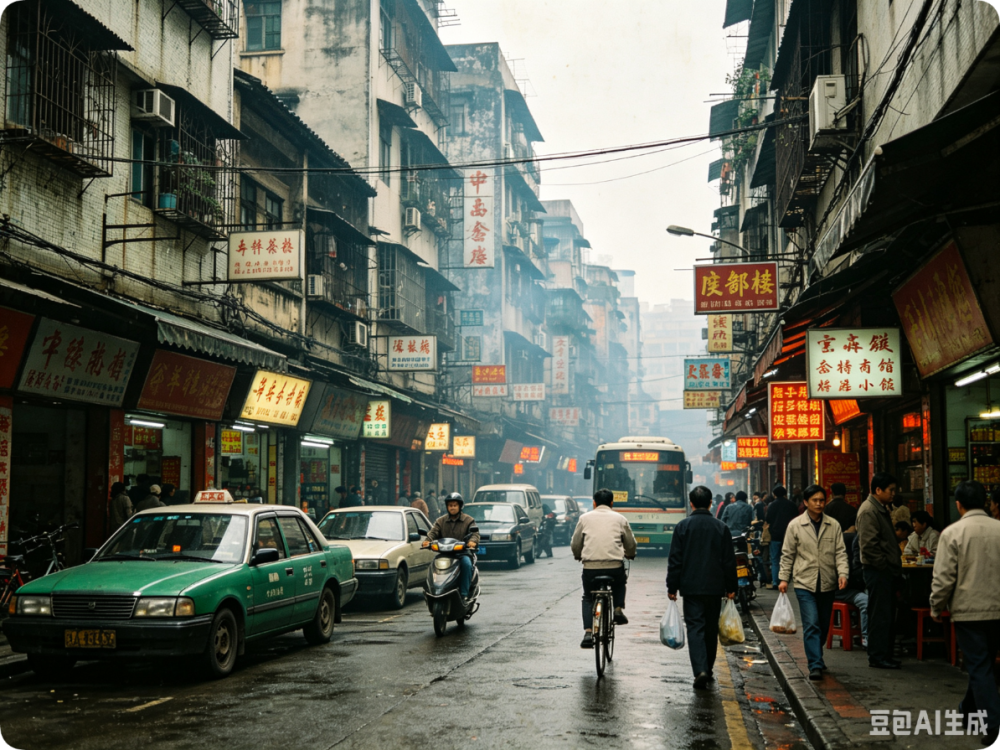
给图片标记来源,并不是什么新鲜事。最直观的办法,是在 AI 生成的图片上留下可见标识。豆包的水印就是大家熟悉的例子。
可见水印也有一个明显的弱点,裁切、修图,甚至只需要再交给另一个 AI,就能让它从画面中消失。
近几年,谷歌推出的 SynthID 技术,在 AI 防伪和 AI 鉴别领域流行了起来,包括谷歌自身以及 Anthropic、OpenAI 等公司都在采用。这是一整套包含文本、图像等各种模态的「隐水印」技术,具体在图片上,也是将肉眼不可辨别的数字水印嵌入图片。
但是它仍然有识别上的局限性,比如一般人在看到一张照片、一段文字的时候,是不懂、也不会使用 SynthID 校验工具来验证真伪的。
既然已经越来越难判断一张图片是真是假,与其继续给 AI 生成的内容打上「假」的标记,另一种思路是:
给真正由相机拍下来的照片,留下「真」的证明。
这也正是 Apple Reference Image 的核心思路。
当然,给真实照片打上一枚「水印」,也不是在照片上盖一个「Shot on iPhone」的水印那么简单。
毕竟我们凭什么相信,盖章之前的照片就是真的?假如一张照片已经完成处理、生成了 JPEG,系统才给它附上一份无法伪造的凭证。那这份凭证最多只能证明,照片在盖章之后没有被改动。至于盖章之前,它有没有被替换、有没有经过篡改,凭证本身并不能回答。
要让这份证明真正可信,必须把信任的起点继续向前推。一直推到数字摄影最接近现实世界的地方——
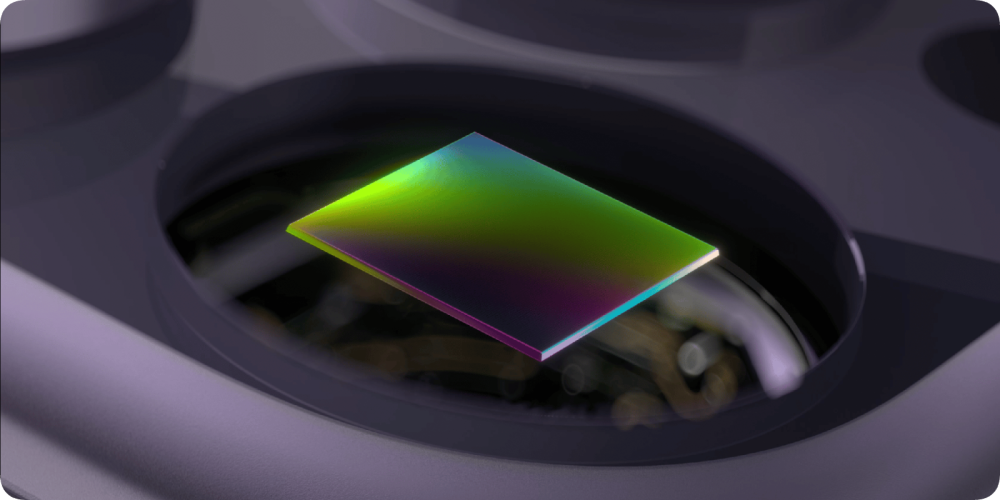
当光线穿过镜头,抵达相机传感器,并在那里被转换成数字信号,现实世界便第一次以像素数据的形式进入手机。
苹果选择在这里建立信任的起点。
我们将它称为「水印」,但其实是一份由传感器为捕获数据提供的密码学签名。iPhone 18 Pro 和 iPhone 18 Pro Max 开启参考模式后,主摄传感器会进入专门的安全捕获模式。
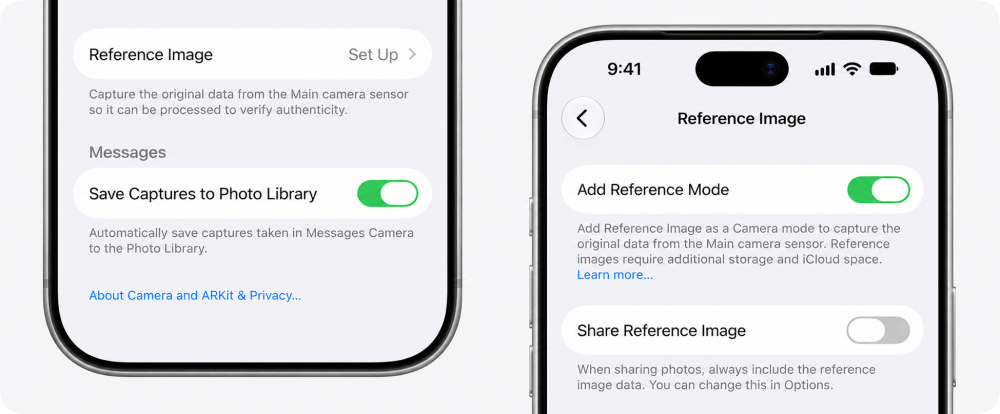
传感器捕获原始像素,随即用内部私钥对这些原始数据进行签名。硬件机制还会阻止传感器固件在签名前修改这些数据。
这样,签名保护的便不止是传感器输出了什么,还包括它输出的图片数据,与实际捕获结果之间的关系。
从一张照片,到一条信任链
苹果绝对不是可信拍摄技术的发明者,此前传统相机厂商已经尝试为照片附上可验证的来源凭证。徕卡推出的 Leica Content Credentials(徕卡内容凭证)就是一个例子。
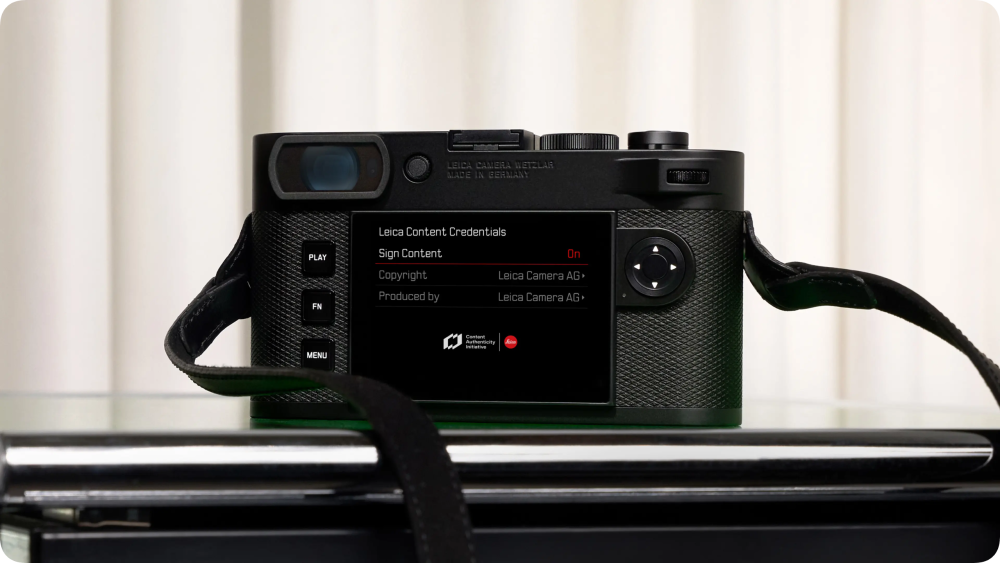
开启功能后,相机会利用机内的专用安全硬件,为生成的照片文件附上经过密码学签名的凭证。它采用 C2PA 标准,能够记录照片来源以及后续的修改。
值得关注的是这个凭证生成的时间节点:是在 JPEG 照片文件生成时建立的。
从传感器捕获原始像素,到文件生成,图像已经走过一系列处理步骤。
如果数据在签名前遭到替换或者篡改,最终文件即使获得有效签名,也未必忠实于传感器最初捕获的画面。
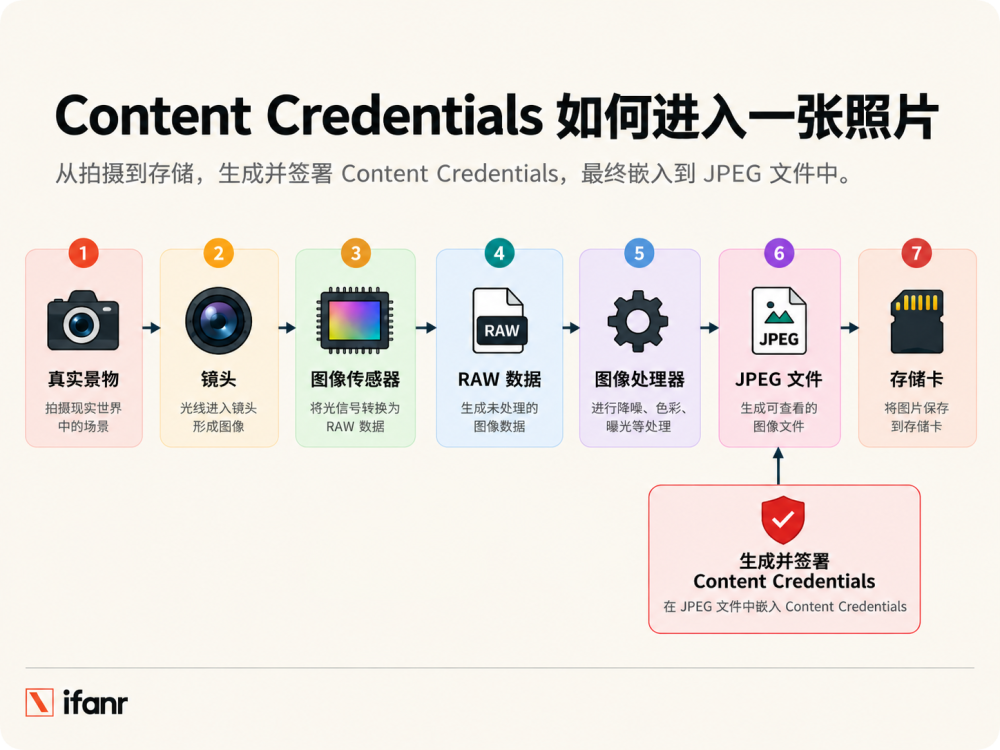
这也是苹果试图通过 Reference Image 进一步回答的问题:如何建立一条从原始捕获,到最终成片,都能够接受验证的信任链?
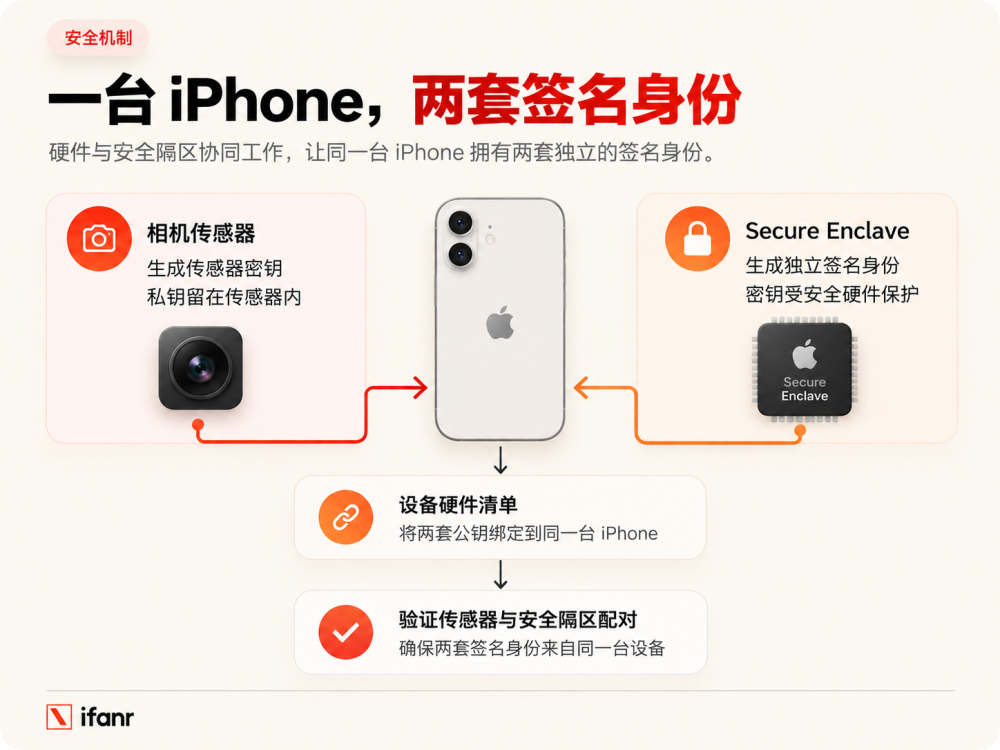
首先,系统得确认签名的传感器确实属于这台 iPhone。
在生产阶段,传感器会生成专属密钥。私钥留在传感器内部,公钥则用于验证签名。
iPhone 的安全隔区 (Secure Enclave) 也会建立独立的签名身份。苹果通过设备硬件清单,把两者记录为同一台 iPhone 的部件。
到了验证时,系统既能检查像素的传感器签名,也能核对这颗传感器与安全隔区是否属于同一台出厂设备——只有两者相互吻合,设备身份这一环才能通过验证。
当然,我们也不能完全保证「从传感器进入」就是绝对安全的,苹果并没有假设传感器本身永远不会被攻破。
假设攻击者成功破解某颗传感器,获取了其中的私钥,就有可能利用这把密钥,为伪造的图像数据生成有效签名。
因此,Reference Image 还设计了一套撤销机制:一旦发现某颗传感器的安全性受到破坏,苹果就可以撤销与之关联的照片认证,让这些照片不再被视为具有可信来源。
换句话说,即使信任链的起点遭到攻破,苹果仍然保留了让相关照片失去有效认证的能力,不会让一把泄露的私钥永久成为伪造照片的通行证。
说真的,这么干的现实意义不大,但苹果就是把照片的设备级加密验真,做到了这么决。
设备身份确认之后,还得知道照片是什么时候拍的。
普通照片的 EXIF 会记录拍摄时间,但它通常依赖设备时钟。用户可以手动修改时间,遭到入侵的操作系统也可能提供虚假的时间信息。
图|Discover Digital Photography